In Luft- und Raumfahrt muss jede Zuverlässigkeitsaussage zur Mission passen
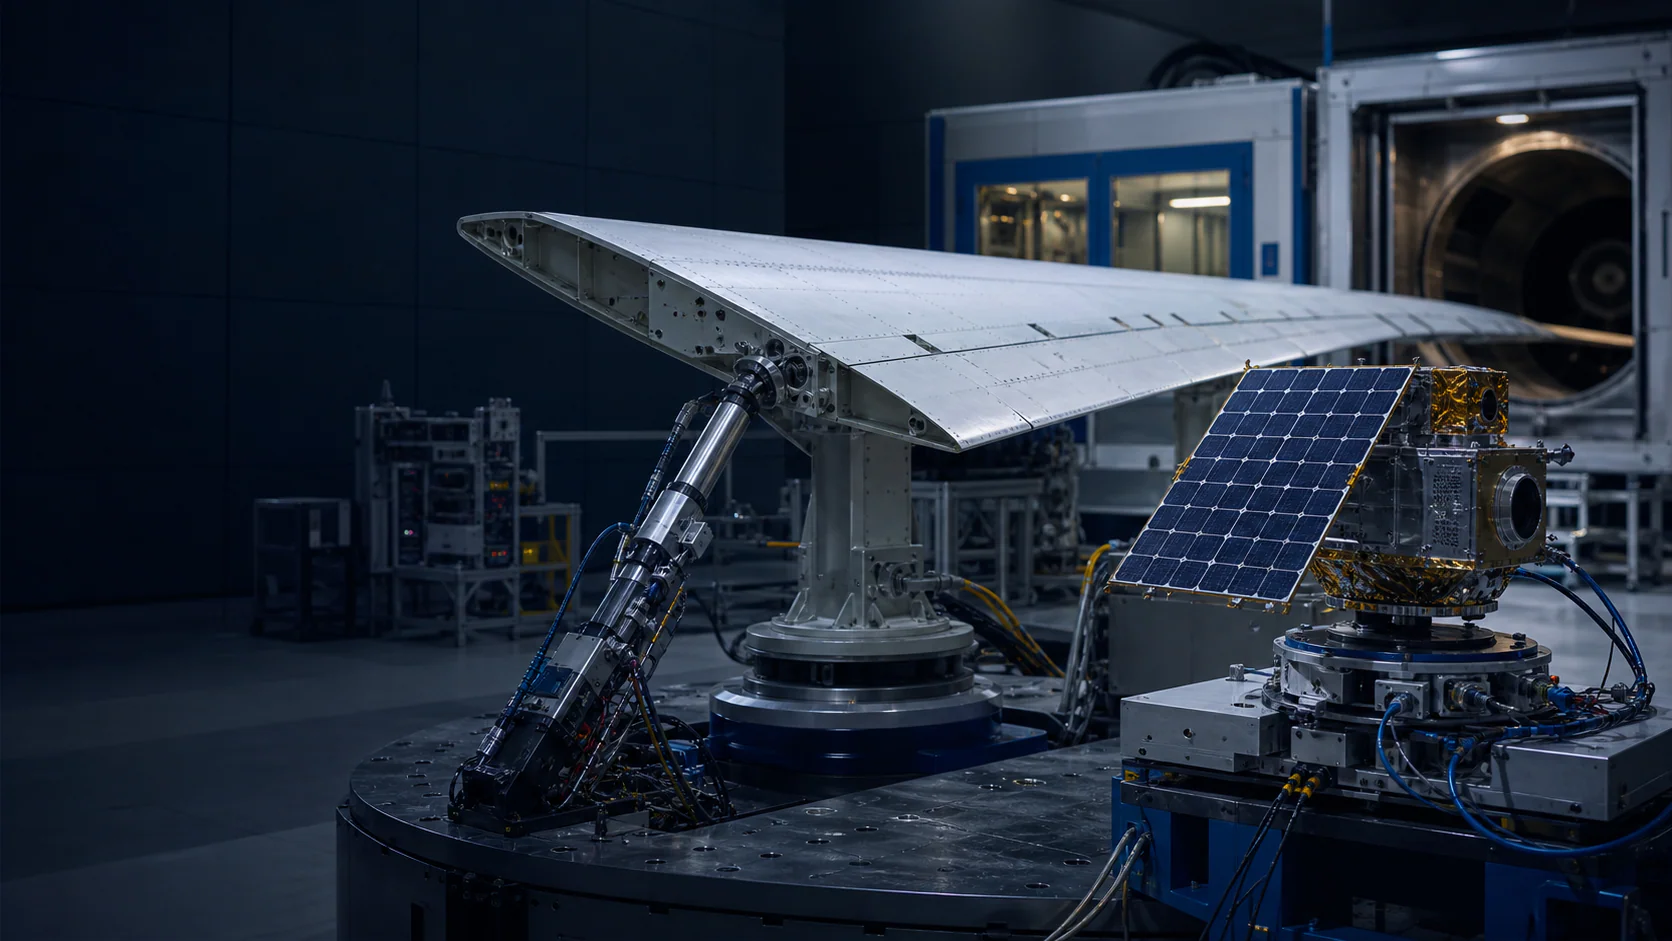
Reliability Engineering in Luft- und Raumfahrt arbeitet mit kleinen Stückzahlen, extremen Umgebungen, hoher Systemkopplung und oft fehlender Reparaturmöglichkeit. Avionik, Aktuatoren, Strukturen und Raumfahrtmechanismen benötigen deshalb eine Evidenzkette aus Analyse, Qualifikation, Akzeptanztest und kontrollierten Annahmen.
RelTest unterstützt Aerospace Reliability, FMEA und FTA, RAMS- und Dependability-Bewertungen, DO-160-nahe Umwelterprobung sowie statistische Nachweisplanung. Missionsprofil, Common-Cause-Risiken und Redundanz werden nicht getrennt, sondern als Systementscheidung betrachtet.
Bei hohen Ausfallfolgen muss die technische Argumentation geschlossen sein.
RelTest verbindet Systemarchitektur, Ausfallmechanismen, Umweltlasten und Nachweise. So wird sichtbar, welches Risiko konstruktiv reduziert, durch Test abgesichert oder über Analyse und Redundanz beherrscht werden muss.
- MissionFunktion, Einsatzprofil und zulässige Ausfallfolgen abgrenzen.
- ArchitekturAbhängigkeiten, Redundanzen und kritische Pfade analysieren.
- AssuranceAnalyse, Erprobung und Dokumentation risikobasiert kombinieren.
- EntscheidungRestrisiken und Nachweisgrenzen transparent bewerten.
Zuverlässigkeit entlang einer Missionskette
Entscheidend ist nicht nur, ob ein Bauteil funktioniert, sondern wann, wie lange und in welchem Systemzustand seine Funktion benötigt wird.
Elektromechanischer Flugsteuerungsaktuator
Lastkollektiv, Temperatur, Schmierung, Sensorik und Regelung bestimmen die verfügbare Stellfunktion.
RisikofeldGetriebe- und Lagerermüdung, Klemmen, Sensor-Drift, latente Fehler und gemeinsamer Versorgungsverlust.
NachweisMissionsprofil, FTA, Lebensdauer- und Umweltprüfung sowie Überwachung sicherheitsrelevanter Degradationsmerkmale.
Avionik-LRU
Elektronik, Software, Stecksystem und Kühlung arbeiten unter Vibration, Druck- und Temperaturwechseln.
RisikofeldKontakt- und Lötstellenfehler, Übertemperatur, transiente Resets und unzureichende Fehlererkennung.
NachweisDO-160-nahe Umweltprofile, Funktionsüberwachung, Fehlerinklusion und Konfigurationsnachweis.
Satellitenmechanismus
Startlasten, Vakuum, Strahlung und lange Standzeiten treffen auf nur wenige reale Prüflinge.
RisikofeldKaltverschweißung, Schmierungsverlust, Materialdegradation, Single-Point-Failure und Nichtentfaltung.
NachweisWorst-Case-Analyse, Qualifikationsmodell, Thermal-Vacuum- und Vibrationsprüfung sowie probabilistische Unsicherheit.
Missionskette vom Start bis zur Funktionsphase
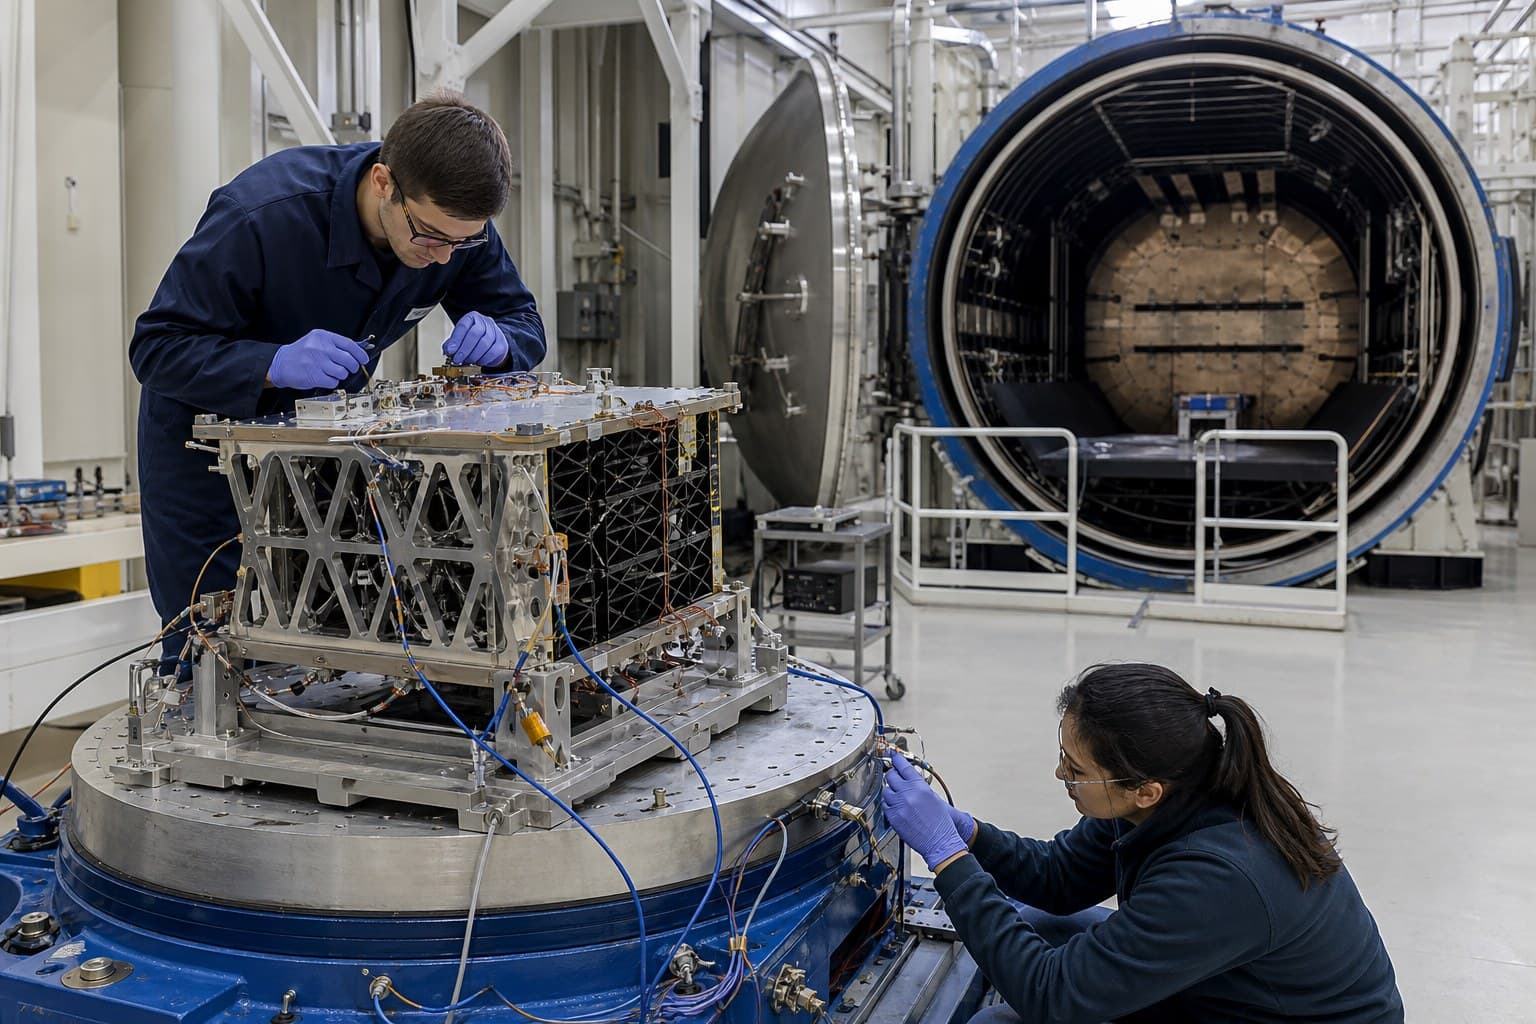
Vibration, Thermal-Vakuum, Standby und Funktionsbetrieb beanspruchen ein Raumfahrtsystem auf unterschiedliche Weise. Die Missionskette ordnet jeder Phase ihre dominierenden Lasten, Fehlermechanismen und Nachweise zu und macht Lücken in der Qualifikation sichtbar.
Projektbeispiel: Qualifikationsnachweise eines Aktuators auf ein geändertes Missionsprofil übertragen
- Ausgangslage
- Ein bewährter Aktuator soll in einer neuen Plattform mit anderen Lastspitzen, längerer Bereitschaftszeit und veränderter thermischer Umgebung eingesetzt werden.
- Vorgehen
- RelTest vergleicht alte und neue Missionsprofile, ordnet Belastungen den Ausfallmechanismen zu, bewertet Nachweisabdeckung und Redundanzannahmen und definiert gezielte Delta-Qualifikation.
- Ergebnis
- Die Entscheidung trennt wiederverwendbare Evidenz von echten Nachweislücken. Das reduziert unnötige Wiederholungsprüfungen, ohne neue Missionsrisiken zu verdecken.
Ergebnisse: Mission-Profile-Delta · Mechanismen- und Abdeckungsmatrix · Delta-Qualifikationsplan · begründete Freigabegrenzen
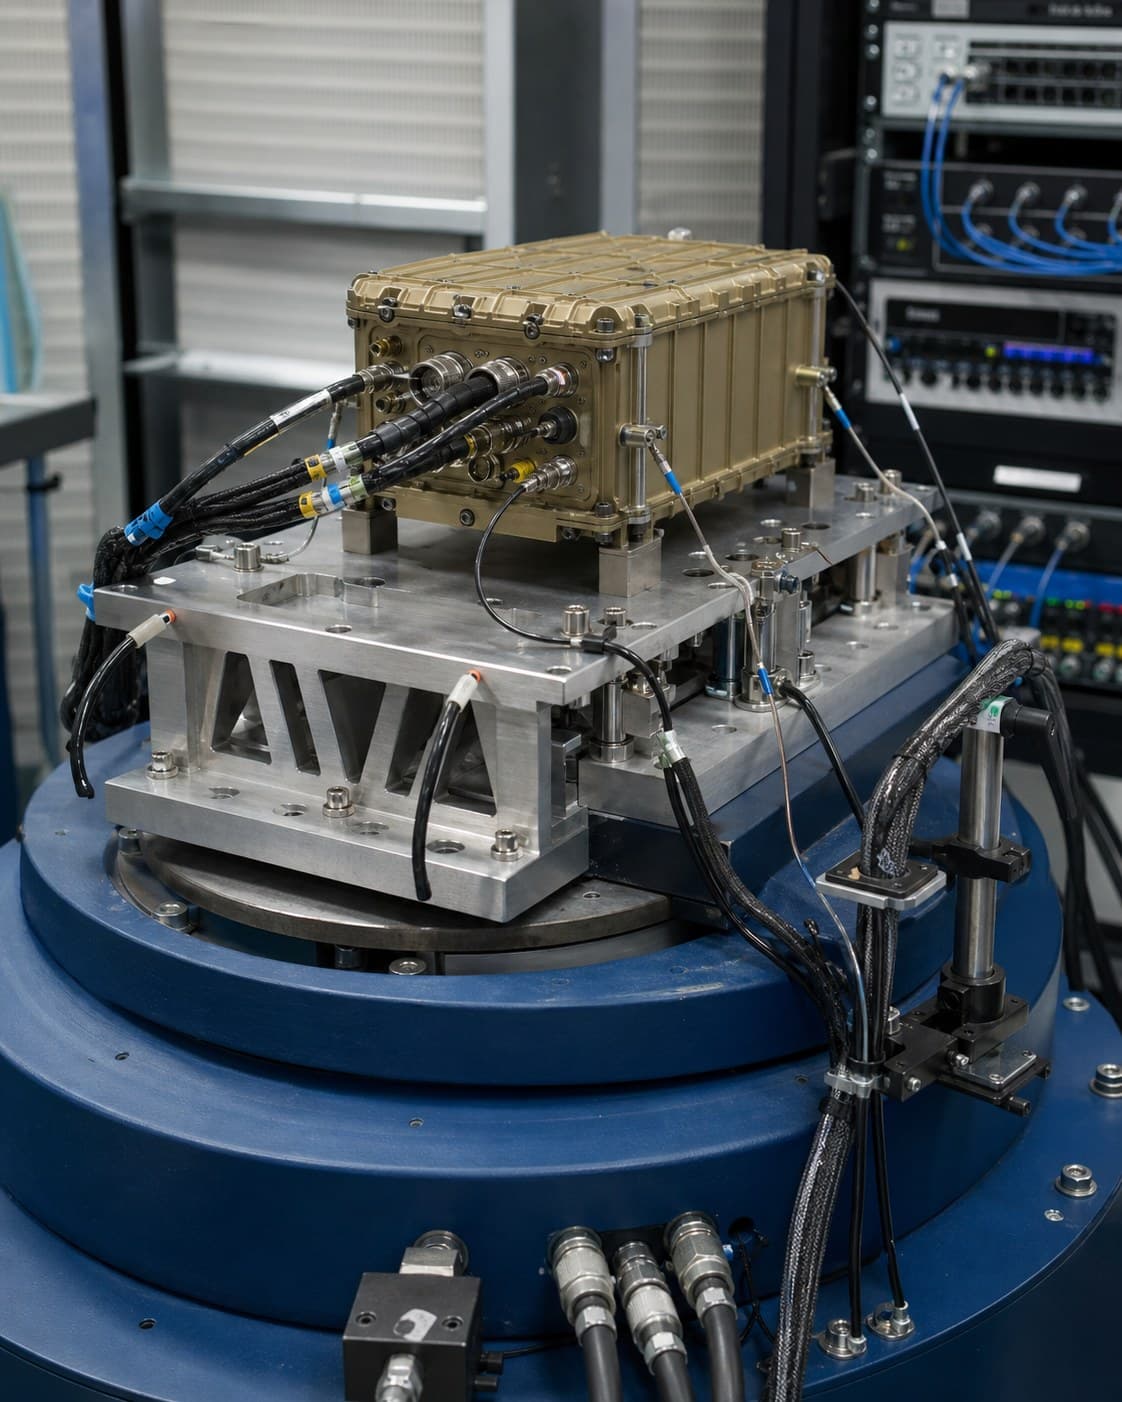
Avionik-LRU in repräsentativer Umweltprüfung
Schwingung, Temperatur und Funktion werden nicht getrennt bewertet. Der begleitende Funktionstest zeigt, ob die Avionik-Einheit ihre Anforderungen während des gesamten Umweltprofils erfüllt und macht intermittierende Fehler unmittelbar sichtbar.
Praxisbeispiel: Ariane 501 zeigt die Grenze von Wiederverwendung ohne repräsentative Systemqualifikation
Der ESA-Untersuchungsbericht zum Fehlstart der Ariane 5 im Jahr 1996 führte den Verlust auf Spezifikations- und Designfehler in der Software des inertialen Referenzsystems zurück. Die Reviews und Tests hatten das Referenzsystem und die vollständige Flugsteuerung nicht ausreichend repräsentativ abgedeckt.
Die technische Lehre bleibt aktuell: Bewährte Komponenten sind nur innerhalb ihrer belegten Einsatzgrenzen zuverlässig. Neue Missionsprofile verlangen eine systematische Delta-Analyse und repräsentative End-to-End-Tests.
Reliability, Risk und Assurance zusammenführen
Wir unterstützen System- und Komponentenprojekte mit einer methodischen, dokumentationsstarken Arbeitsweise und passen die Tiefe an Kritikalität und Projektphase an.
Reliability und Systembetrachtung
Zuverlässigkeitsziele, Blockdiagramme und Lebensdauermodelle machen Systembeiträge, Abhängigkeiten und kritische Komponenten quantifizierbar.
Schwerpunkte: Reliability Allocation · Systemzuverlässigkeit · Lebensdauer
Leistung im DetailRisiko, FMEA und Fehlerbäume
Wir strukturieren Top Events, Ursachen, Common-Cause-Risiken und Maßnahmen und prüfen die Konsistenz zwischen Analyse, Architektur und Nachweis.
Schwerpunkte: FMEA und FTA · Common Cause · Assurance Reviews
Leistung im DetailUmwelterprobung und Nachweisdaten
Testprofile, Stichproben und Datenbewertung werden auf Mission, Mechanismus und geforderte Aussage abgestimmt.
Schwerpunkte: Umwelterprobung · Nachweisplanung · Lebensdatenanalyse
Leistung im DetailFachwissen zur Vertiefung
Risiko, Absicherung und Prognose müssen auf denselben Missionszustand und dieselbe Systemarchitektur bezogen sein.
Fragen, die wir zu Projektbeginn klären
Welche Komponente dominiert das Missionsrisiko?
Systemmodelle und Fehlerbäume zeigen kritische Pfade und machen Annahmen über Redundanz und Abhängigkeit explizit.
Sind Analyse und Teststrategie konsistent?
Wir prüfen, ob priorisierte Mechanismen durch konstruktive Maßnahmen, Inspektion oder passende Tests tatsächlich adressiert werden.
Wie wird mit kleinen Stichproben belastbar argumentiert?
Physikalische Modelle, Vorwissen, konservative Grenzen und statistische Nachweise werden zu einer transparenten Argumentation kombiniert.
Bleiben Entscheidungen später nachvollziehbar?
Annahmen, Datenquellen, Modellgrenzen und Review-Ergebnisse werden strukturiert dokumentiert und versionierbar gemacht.
Fachlicher Rahmen
Dependability als integrierte Engineering-Aufgabe. Reliability, Availability und Maintainability werden nicht isoliert betrachtet. Ihre Wechselwirkungen müssen zur Mission, Systemarchitektur und Nachweisstrategie passen.
ECSS-Dependability-Kontext · RAMS · FMEA und Fault Tree Analysis · Umwelt- und Lebensdauernachweise